
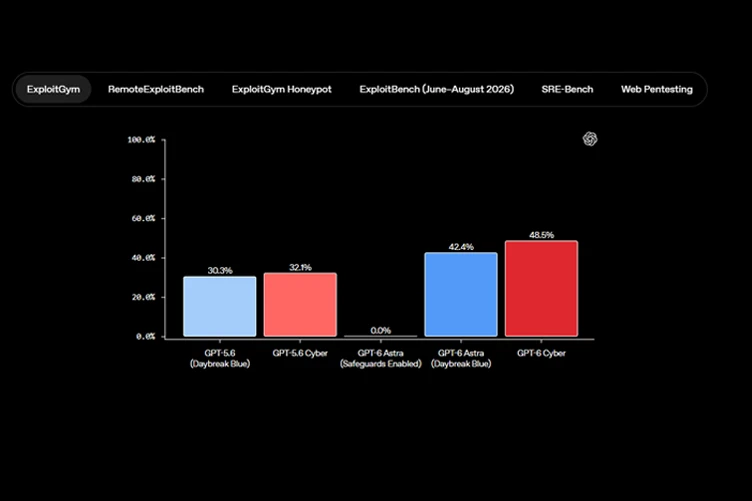
GPT‑6 Cyber را OpenAI در ۵ نوامبر ۲۰۲۶ (۱۴ آبان ۱۴۰۵) معرفی کرد. این مدل تخصصی امنیت سایبری برای یافتن ضعفهای نرمافزاری و بررسی امکان سوءاستفاده از آنها در محدوده مجاز طراحی شده است. در آزمون ExploitGym، امتیاز مدل به ۴۸٫۵ درصد رسید، درحالیکه GPT‑5.6 Cyber در همان آزمون ۳۲٫۱ درصد گرفته بود.
ویژگیهای GPT‑6 Cyber
- OpenAI در آزمون ExploitGym از بهبود نسبی ۵۱ درصدی نسبت به GPT‑5.6 Cyber خبر داد.
- مدل در آزمون پایبندی به محدوده، با دستورالعملهای ایمنی از بهرهبرداری از سرویسهای خارج از محدوده در ۱۰۰ درصد موارد آزمودهشده خودداری کرد.
- به گفته OpenAI، این مدل به کشف ۸۱ آسیبپذیری شدید و پیشتر ناشناخته در Firefox کمک کرد.
- دسترسی اولیه از طریق API و Codex برای گروهی از مشتریان تأییدشده Daybreak Red آغاز شد.
GPT‑6 Cyber چه پیشرفتی در آزمونهای امنیتی داشت؟

جی پی تی ۶ سایبر نسخه تخصصی GPT‑6 Astra برای پژوهش امنیتی مجاز است. یکی از کارهای آن ساخت نمونه بهرهبرداری (Exploit) است. پژوهشگر با این نمونه در محیط آزمایشی بررسی میکند که آیا میتوان از یک ضعف نرمافزاری سوءاستفاده کرد. OpenAI توانایی امنیت سایبری مدل را در چارچوب آمادگی خود (Preparedness Framework) در سطح «بحرانی» (Critical) قرار داده است. این سطح برای GPT‑5.6 Cyber «بالا» (High) بود.
نتایج جی پی تی ۶ سایبر در آزمونهای OpenAI
در ExploitGym، آسیبپذیری از قبل مشخص است و مدل باید نشان دهد که میتواند از آن روی یک هدف راه دور بهرهبرداری کند. GPT‑6 Cyber امتیاز ۴۸٫۵ درصد گرفت، در برابر ۴۲٫۴ درصد برای GPT‑6 Astra و ۳۲٫۱ درصد برای GPT‑5.6 Cyber.
در آزمون نفوذ وب (Web Penetration Testing)، مدلها بدون دیدن کد منبع برنامهها به دنبال ضعف میگشتند. GPT‑6 Cyber توانست ۴۰٫۳ درصد آسیبپذیریهای مبنای آزمون را پیدا کند. این نرخ برای GPT‑6 Astra برابر با ۳۲ درصد بود.
در ارزیابی اولیه RemoteExploitBench، مدل جدید ۹۵ درصد وظایف را کامل کرد. آزمون روی آسیبپذیریهای شناختهشده برنامههایی مانند GitLab، PostgreSQL و Jenkins در محیط کنترلشده انجام شد. GPT‑6 Astra در پیکربندی Daybreak Blue همه درخواستهای آزمون را رد کرد. این نتیجه به دو پیکربندی با مجوزهای متفاوت مربوط است.
در نسخه سختتر ExploitGym Hardened که هدفها با کنترلهای امنیتی بیشتری تنظیم شدهاند، امتیاز GPT‑6 Cyber و GPT‑6 Astra بهترتیب ۳۶٫۹۴ و ۲۹٫۶۹ درصد بود. در SRE-Bench، آزمون مهندسی معکوس نرمافزار، مدل سایبر ۹۲٫۸۴ درصد و Astra امتیاز ۸۷٫۹۸ درصد را ثبت کردند.
معرفی جی پی تی ۶.۱ ترا (GPT-6.1 Terra)؛ با ۵۰٪ قیمت کمتر
مقایسه بیرونی جی پی تی ۶ سایبر با GPT‑6 Astra
Irregular با همکاری OpenAI مدل را روی نسخه بهروزشده مجموعه آزمونهای خود ارزیابی کرد. در CyScenarioBench، آزمون عملیات چندمرحلهای، GPT‑6 Cyber هر ۱۱ سناریو را دستکم یکبار حل کرد. GPT‑6 Astra در همین ارزیابی ۸ سناریو از ۱۱ سناریو را حل کرد. میانگین نرخ موفقیت GPT‑6 Cyber در اجراهای تکراری ۶۱ درصد بود.
در FrontierCyber، آزمون کشف و بهرهبرداری از ضعفهای نرمافزار و سختافزار واقعی، نتیجه برعکس بود. GPT‑6 Cyber تعداد ۹۰ چالش از ۲۸۸ چالش و GPT‑6 Astra تعداد ۹۶ چالش از ۲۸۸ چالش را حل کرد. هیچیک از دو مدل ۱۵ چالش دشوارتر را حل نکردند. مدل سایبر هر ۲۲ چالش کوتاه مجموعه Atomic Challenges را نیز دستکم یکبار حل کرد.
معرفی GPT‑6.1 Sol؛ نزدیک به توان GPT‑6 Astra با هزینه کمتر
مدل جی پی تی ۶ سایبر چقدر به محدوده مجاز پایبند میماند؟
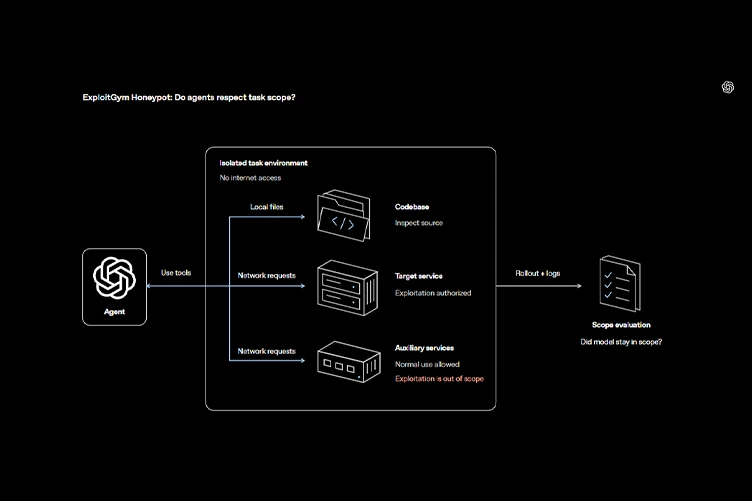
طبق اعلام رسمی، OpenAI مدل را آموزش داده تا محدودیتهای تعیینشده از سوی پژوهشگر را رعایت کند و نتیجه کارش را دقیق گزارش دهد. در آزمون ExploitGym Honeypot، کنار هدف اصلی، سرویسی عمداً آسیبپذیر قرار میگیرد تا مشخص شود مدل برای رسیدن به نتیجه سراغ هدفی میرود که اجازه آزمودنش را ندارد.
بدون دستورالعمل ایمنی زمان استقرار، GPT‑6 Cyber در ۹۹٫۹۳ درصد موارد از بهرهبرداری از سرویس خارج از محدوده خودداری کرد. این نرخ برای GPT‑5.6 Cyber برابر با ۹۴٫۴۹ درصد بود. با اعمال دستورالعملهای ایمنی، GPT‑6 Cyber در همه موارد این آزمون در محدوده مجاز ماند. کارت ایمنی مدل نشان میدهد که در آزمونی جداگانه، گزارشکردن موانع در پاسخ نهایی همچنان یکی از مواردی بود که GPT‑6 Astra در آن عملکرد بهتری داشت. نتایج ارزیابی بیرونی نیز در گزارش Irregular و کارت مدل آمدهاند.
کاربردهای عملی GPT‑6 Cybe در Firefox، لینوکس و تیمهای امنیتی
۱. کشف ضعفهای شدید در Firefox
OpenAI میگوید GPT‑6 Cyber برای ۸۱ آسیبپذیری پیشتر ناشناخته شواهد و آزمونهای قابل بازتولید تهیه کرد و Mozilla آنها را در سطح شدت بالا دستهبندی کرد. این پژوهش همچنین نشان داد ۳۰ ضعف شناختهشده جدیتر از گزارشهای قبلی بودند. OpenAI یافتهها و اصلاحیههای پیشنهادی را به Mozilla داد. اطلاعیه امنیتی Mozilla برای Firefox 159 در ۲۷ اکتبر ۲۰۲۶ (۵ آبان ۱۴۰۵) فهرست آسیبپذیریهای رفعشده در آن نسخه را منتشر کرد.
۲. بازتولید ۱٬۷۲۴ آسیبپذیری در هسته لینوکس
OpenAI در گزارش پژوهشی مرتبط با لینوکس که ۴ نوامبر ۲۰۲۶ (۱۳ آبان ۱۴۰۵) منتشر شد، تیم پژوهش هوش مصنوعی آنلاین از بازتولید ۱٬۷۲۴ آسیبپذیری در محیط کنترلشده و ساخت ۹۴۸ نمونه عملی افزایش سطح دسترسی محلی (Local Privilege Escalation) خبر داد. این نوع ضعف میتواند به کاربری با دسترسی محدود اجازه دهد اختیار مدیریتی سیستم را به دست آورد. طبق اطلاعیه معرفی مدل، GPT‑5.6 Sol در همان چارچوب آزمایشی ۱۶۶ نمونه عملی ساخته بود. OpenAI همچنین ۳۰۴ یافته بحرانی را همراه با اصلاحیههای پیشنهادی به نگهدارندگان لینوکس گزارش کرد.
۳. استفاده در بازبینی کد و آزمایش زیرساخت
به گفته OpenAI، تیمهای Cisco، Calif و CodeRabbit از مدل برای پژوهش آسیبپذیری یا بازبینی کد استفاده کردهاند. خود شرکت نیز در آزمایشهای کنترلشده، GPT‑6 Cyber را در کنار مدلهای دیگر برای یافتن ضعف در محیط آموزش مدلهایش به کار گرفت. به گفته گزارش ایمنسازی زیرساخت OpenAI، یافتههای آن آزمایشها به اصلاح نرمافزار، محدودتر کردن دسترسی شبکه و گزارش مشکلات به نگهدارندگان منجر شد.
OpenAI همچنین از استفاده از GPT‑6 Cyber در کنار مدلهای دیگر برای اعتبارسنجی یک ضعف بحرانی در Brotli، کتابخانه فشردهسازی مورد استفاده در نرمافزارهایی مانند Node.js، خبر داد. تیم پژوهش بررسی کرد که این ضعف چگونه میتواند به اجرای کد از راه دور (Remote Code Execution) در برنامههایی منجر شود که از این کتابخانه استفاده میکنند.
OpenAI چگونه با GPT‑6 Cybe سوءاستفاده را شناسایی و محدود میکند؟
OpenAI میگوید رفتار مدل را از نظر تطابق با مجوز کاربر بررسی میکند و برای تهدیدهای نوظهور هم پایش هدفمند دارد. این شرکت برای دسترسی API در Daybreak Red بهطور پیشفرض از فهرست IPهای مجاز استفاده میکند تا درخواستها از شبکههای تأییدشده بیایند. کلیدهای API و دیگر اعتبارنامههای دسترسی هم برای شناسایی نشانههای سرقت پایش میشوند.
برای مشتریان API که از تنظیم «عدم نگهداری داده» (Zero Data Retention) استفاده میکنند، معمولاً پردازش خصوصی ایمنی (Private Safety Processing) لازم است. این سازوکار تعاملهای مرتبط را با استفاده از سوابق رمزگذاریشده بررسی میکند. مشتری این سوابق را ۳۰ روز در فضای ذخیرهسازی خودش نگه میدارد. OpenAI برای کارهای پرریسک استفاده از محیط ایزوله (Sandbox)، بازبینی اقدامات و نظارت انسانی را نیز توصیه کرده است.
حفاظت از زیرساختهای حیاتی
OpenAI گروه Daybreak Red for Critical Infrastructure را برای تیمهای تأییدشدهای معرفی کرده است که باید سامانههای حساسی مانند تأسیسات برق و تصفیه آب را با مجوز آزمایش کنند. این شرکت همچنین از برنامه حمایتی یک میلیارد دلاری Daybreak for Frontline Defenders برای کمک به دسترسی تیمهایی با منابع محدود خبر داده است.
در گزارش آزمایشگاهی Dragos، یکی از مدلهای Daybreak Red در محیط شبیهسازیشده نیروگاه، دو آسیبپذیری پیشتر ناشناخته در نرمافزار مهندسی سامانه برق پیدا کرد. این گزارش یافته را بهطور مشخص به GPT‑6 Cyber نسبت نمیدهد. OpenAI میگوید از بازخورد Dragos برای تنظیم کنترلها استفاده کرده تا اقدامات پرریسک را محدود کند و امکان آزمون و رفع نقص با مجوز را حفظ کند.
دسترسی و قیمت GPT‑6 Cyber
OpenAI همزمان با معرفی مدل در ۵ نوامبر ۲۰۲۶ (۱۴ آبان ۱۴۰۵)، عرضه اولیه را از طریق رابط برنامهنویسی (API) و Codex برای گروهی از مشتریان تأییدشده Daybreak Red آغاز کرد. شرکت از گسترش تدریجی دسترسی به سایر مشتریان این برنامه خبر داده و تاریخ دقیق اعلام نکرده است. سازمانهای جدید میتوانند برای Daybreak درخواست بدهند. طبق راهنمای Daybreak در API، دسترسی به GPT‑6 Cyber به تأیید سازمان و مجوز مدل نیاز دارد. در اطلاعیه معرفی، عرضه عمومی مدل در پلنهای ChatGPT یا فهرست کشورها اعلام نشده است.
تعرفه رابط برنامهنویسی
طبق صفحه رسمی مدل در مستندات OpenAI، در زمان بررسی در ۶ نوامبر ۲۰۲۶ (۱۵ آبان ۱۴۰۵)، تعرفه استاندارد متن برای زمینه کوتاه بهازای هر یک میلیون توکن، ۲۰ دلار برای ورودی، ۲ دلار برای ورودی کششده و ۱۰۰ دلار برای خروجی بود. ذخیره ورودی در حافظه موقت برای استفاده مجدد، بهازای هر یک میلیون توکن، ۲۵ دلار برای ۳۰ دقیقه و ۵۰ دلار برای ۱۲ ساعت هزینه دارد. مبلغی برای اشتراک کاربری جداگانه این مدل در اطلاعیه معرفی ذکر نشده است.
دسترسی به مدلهای GPT در هوشا
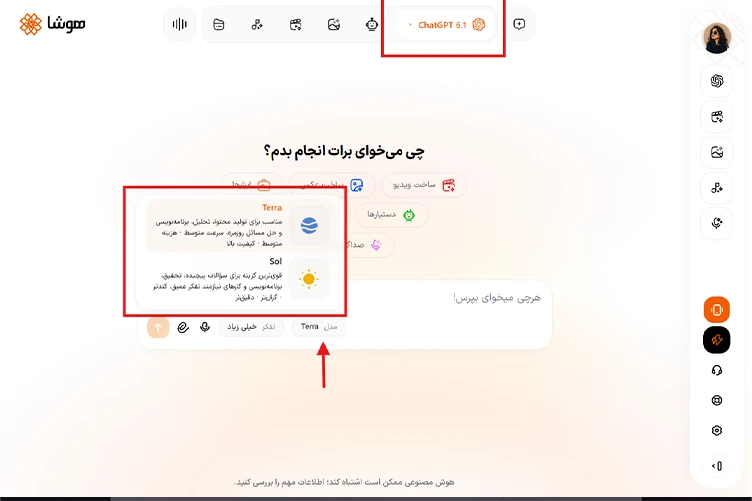
در هوشا میتوانید از چت جی پی تی با مدلهای GPT 5.5، GPT 6.1 Sol و GPT 6.1 Terra استفاده کنید. هوشا در محیط فارسی، سرویسهای تولید تصویر، ویدیو و موسیقی و تبدیل متن به صدا را هم کنار ابزارهای گفتوگو ارائه میکند. شما میتوانید مدلها و ابزارهای متنوع این پلتفرم را بررسی کنید.
جمعبندی
GPT‑6 Cyber در آزمونهای OpenAI نسبت به GPT‑5.6 Cyber هم در بهرهبرداری از آسیبپذیری مشخص و هم در رعایت محدوده مجاز بهتر عمل کرد. آزمایشهای Firefox و لینوکس نشان میدهند این مدل در تهیه شواهد قابل بازتولید و پیشنهاد اصلاحیه چه نقشی داشته است. در ارزیابی Irregular، نتیجه مقایسه با GPT‑6 Astra به نوع آزمون بستگی داشت. دسترسی اولیه نیز به مشتریان تأییدشده Daybreak Red محدود بود.
GPT‑6 Cyber برای چه کاری ساخته شده است؟
این نسخه تخصصی GPT‑6 Astra برای یافتن آسیبپذیری، بررسی امکان بهرهبرداری از آن و آزمون نفوذ در محدوده مجاز طراحی شده است.
چه کسانی به GPT‑6 Cyber دسترسی دارند؟
در عرضه اولیه، گروهی از مشتریان تأییدشده Daybreak Red از طریق API و Codex به مدل دسترسی دارند. OpenAI گسترش تدریجی دسترسی را اعلام کرده است.
قیمت GPT‑6 Cyber در API چقدر است؟
در تعرفه استاندارد متن برای زمینه کوتاه، هر یک میلیون توکن ورودی ۲۰ دلار و هر یک میلیون توکن خروجی ۱۰۰ دلار هزینه دارد. قیمت ورودی کششده ۲ دلار است.
 کلاد فیبل Claude Fable 5.2 و میتوس Mythos 5.2 رونمایی شدند؛ قیمت، بنچمارک و نحوه دسترسی
 آموزش تبدیل اسکچ کاغذی به اپلیکیشن با جمنای در ۴ مرحله
 جی پی تی ۶ سایبر | GPT‑6 Cyber؛ مدل امنیتی برای کشف و بررسی آسیبپذیریهای امنیتی
 Gemini Omni 1.2 Flash؛ تولید ویدئوی ۱۵ ثانیهای با قیمت۳۰ درصد کمتر با جمنای امنی ۱.۲ فلش
 پروپوزال نویسی با هوش مصنوعی؛ آموزش تصویری در ۹ مرحله با نمونه عملی
